
Do lado da Administração Pública foi aprovada em conselho de ministros uma proposta que pretende causar “o mínimo de perturbação institucional”. A proposta de lei determina que as coimas não se apliquem à Administração Pública durante 3 anos.Afinal o que precisa de fazer na sua empresa ou organização para estar em conformidade com o RGPD?
O que é o RGPD?
O Regulamento Geral de Proteção de Dados foi aprovado pela União Europeia, introduzindo um novo regime em matéria de proteção de dados pessoais. Foi criado para proteger o cidadão face ao tratamento de dados pessoais em larga escala por grandes empresas e serviços da sociedade de informação.
Para além do reforço da proteção jurídica dos direitos dos titulares dos dados, o RGPD define novas regras e procedimentos do ponto de vista tecnológico.
Este Regulamento substitui a Diretiva europeia sobre a proteção de dados (Diretiva 95/46/CE) estabelecida em 1995 e revoga as disposições incompatíveis do Código para a proteção de dados pessoais (Decreto Legislativo n.196/2003). O regulamento foi adotado a 27 de maio de 2016 com previsão de aplicação de dois anos, ou seja estará em pleno funcionamento na EU a 25 de maio de 2018.
Em Portugal, a Comissão Nacional de Proteção de Dados funcionará como um estilo de “ASAE” dos dados.
O que são dados pessoais?
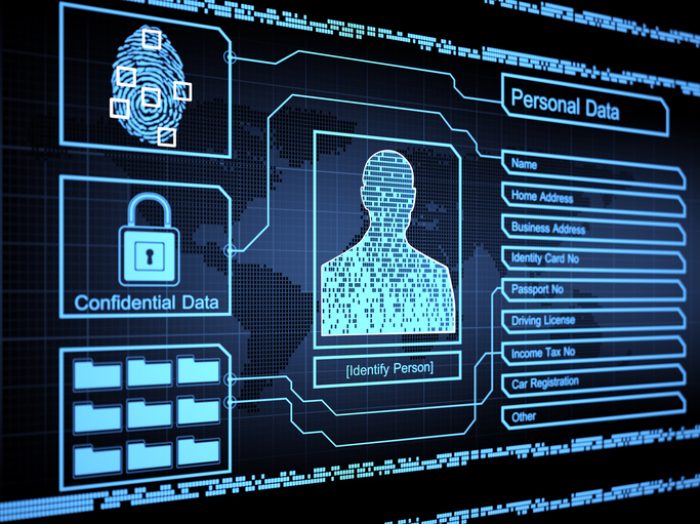
Nome, morada, localização, informação de saúde, rendimento, perfil cultural, IPs de dispositivo, são alguns dos exemplos do que é considerado um dado pessoal. Se, na sua empresa, recolhe, armazena ou usa este tipo de dados então tem de cumprir as regras.
De referir que as regras definidas no RGPD aplicam-se a dados pessoais que podem estar em formato digital ou em papel.
Alteração das regras… porquê?
Na prática é tudo uma questão de confiança. A falta de confiança nas antigas regras de proteção de dados estava a influenciar a economia digital. Segundo dados, apenas 15% das pessoas sentem que têm controlo absoluto sobre as informações que fornecem na Internet.
As novas regras deverão aumentar a confiança dos consumidores e das empresas.
O que é que a sua empresa deve afinal fazer?
O que é o RGPD?
O Regulamento Geral de Proteção de Dados foi aprovado pela União Europeia, introduzindo um novo regime em matéria de proteção de dados pessoais. Foi criado para proteger o cidadão face ao tratamento de dados pessoais em larga escala por grandes empresas e serviços da sociedade de informação.
Para além do reforço da proteção jurídica dos direitos dos titulares dos dados, o RGPD define novas regras e procedimentos do ponto de vista tecnológico.
Este Regulamento substitui a Diretiva europeia sobre a proteção de dados (Diretiva 95/46/CE) estabelecida em 1995 e revoga as disposições incompatíveis do Código para a proteção de dados pessoais (Decreto Legislativo n.196/2003). O regulamento foi adotado a 27 de maio de 2016 com previsão de aplicação de dois anos, ou seja estará em pleno funcionamento na EU a 25 de maio de 2018.
Em Portugal, a Comissão Nacional de Proteção de Dados funcionará como um estilo de “ASAE” dos dados.
O que são dados pessoais?
Nome, morada, localização, informação de saúde, rendimento, perfil cultural, IPs de dispositivo, são alguns dos exemplos do que é considerado um dado pessoal. Se, na sua empresa, recolhe, armazena ou usa este tipo de dados então tem de cumprir as regras.
De referir que as regras definidas no RGPD aplicam-se a dados pessoais que podem estar em formato digital ou em papel.
Alteração das regras… porquê?
Na prática é tudo uma questão de confiança. A falta de confiança nas antigas regras de proteção de dados estava a influenciar a economia digital. Segundo dados, apenas 15% das pessoas sentem que têm controlo absoluto sobre as informações que fornecem na Internet.
As novas regras deverão aumentar a confiança dos consumidores e das empresas.
O que é que a sua empresa deve afinal fazer?
Comunicar – Utilizando linguagem simples, é preciso dizer aos seus clientes porque precisa dos dados. Diga-lhes porque efetua o tratamento dos dados, durante quanto tempo serão conservados e quem os irá receber. O cliente deverá ser informado de todos os seus direitos.
Consentimento – Obtenha o consentimento claro dos seus clientes para o tratamento dos dados. O consentimento tem de ser confirmado por uma declaração ou outro ato positivo inequívoco. Não se pode presumir o consentimento nem usar opções pré-selecionadas em sites. Se recolhe dados de menores deve também verificar o limite de idade para, se for o caso, obter o consentimento dos pais.
Apague os dados – Deverá conceder o «direito ao esquecimento» ou seja, apagar os dados pessoais das pessoas que o solicitem.
Marketing – Dê às pessoas o direito de optarem por não receber marketing direto que utilize os seus dados.
Direito à portabilidade: os seus clientes podem solicitar que as suas informações sejam transmitidas para outra organização ou para um concorrente.
Direito de oposição: as pessoas envolvidas podem solicitar que as suas informações não sejam objeto de certos processamentos ou usos.
Direito de acesso: os seus clientes têm o direito de conhecer todos os dados obtidos e qual o seu tipo de utilização.
Direito de retificação: os seus clientes podem solicitar que as suas informações sejam atualizadas ou corrigidas.
Proteção de dados sensíveis – Tenha salvaguardas extraordinárias para informações sobre saúde, raça, orientação sexual, religião e convicções políticas.
Notificação obrigatória de violação de dados – Os responsáveis pelo controlo de dados têm de notificar as autoridades de controlo locais – CNPD, em Portugal – até 72 horas após tomarem conhecimento do facto. Violações graves têm de ser notificadas às pessoas singulares.
Responsável pelos dados… precisa?
Verifique se precisa de um responsável pela proteção de dados (DPO – Data Protection Officer ou EPD – Encarregado de Proteção de Dados). Em termos de perfil é exigido que este tenha conhecimentos especializados em direito da proteção de dados. Pode ser um funcionário ou um prestador de serviços.
Nem sempre é obrigatório tudo depende do tipo e da quantidade de dados que recolhe, se o tratamento de dados é a sua atividade principal e se o faz em grande escala.
Proteger Dados – o que fazer?
Responsável pelos dados… precisa?
Verifique se precisa de um responsável pela proteção de dados (DPO – Data Protection Officer ou EPD – Encarregado de Proteção de Dados). Em termos de perfil é exigido que este tenha conhecimentos especializados em direito da proteção de dados. Pode ser um funcionário ou um prestador de serviços.
Nem sempre é obrigatório tudo depende do tipo e da quantidade de dados que recolhe, se o tratamento de dados é a sua atividade principal e se o faz em grande escala.
Proteger Dados – o que fazer?
- Tentar que todos os dados e sistema estejam seguros. Não há nenhuma fórmula ou regra específica aqui, mas é necessário demonstrar que existe a preocupação e acção;
- Garantir que os fornecedores de Serviços, Software, Sistema, estão conscientes do RGPD e ePrivacy e o cumprem;
- Devem ser realizadas auditorias aos dados;
- Dados devem estar alojados na Europa;
- As seguranças físicas e digitais implementadas.
O custo do incumprimento… (multas)
A Regulamentação aprovada pelo Parlamento Europeu, disposta no nº 5 do artigo 83ª determina que as multas em casos menos graves podem atingir 10 milhões de euros ou 2% do volume total de negócios.
Alguns desses casos são:
- Ausência de comunicação de violações de dados à autoridade nacional que rege esses dados, no caso, a CNPD;
- Não cooperação com as autoridades.
Em casos mais graves podem atingir 20 milhões de euros ou 4% da faturação.
Alguns desses casos são:
O Governo português decidiu ainda definir valores mínimos das coimas na proposta de lei aprovada em Conselho de Ministros, com valores específicos para pequenas e médias empresas (PME).
No caso de uma contra-ordenação grave, as coimas mínimas previstas são 1000€ para PME e 2500€ para grandes empresas. No caso de uma contra-ordenação muito grave, as coimas mínimas previstas são 2000€ para PME e 5000€ para grandes empresas. O valor da coima será estipulado pela CNPD.
Conclusões e alertas
O RGPD é sem dúvida um grande desafio para as empresas. A nova regulamentação define um conjunto de regras ao nível do tratamento e armazenamento de dados pessoais e irá trazer certamente vários custos para as empresas.
A par de todas as alterações que estão a acontecer, há também quem se esteja a aproveitar apresentando “soluções” “caríssimas”, que obrigam muita das vezes a contratos extensos… por isso estejam atentos.
Na Internet há muita informação sobre o tema, mas consultem a que é disponibilizada pelos organismos competentes, como por exemplo o site da CNPD onde poderão encontrar a legislação e informação de caráter geral. Em particular, consulte a publicação da CNPD, “10 medidas para preparar a aplicação do Regulamento Europeu de Proteção de Dados”.
O RGPD não foi feito para dificultar a vidas às empresas mas sim proteger os dados pessoais dos cidadãos…a segurança dos dados deverá ser, a partir de agora, uma prioridade.
Mais informações:
- Incumprimento das regras de consentimento;
- Transferências internacionais de dados (se os dados dos clientes são transferidos para fora da União Europeia, sem qualquer conhecimento e/ou consentimento).
O Governo português decidiu ainda definir valores mínimos das coimas na proposta de lei aprovada em Conselho de Ministros, com valores específicos para pequenas e médias empresas (PME).
No caso de uma contra-ordenação grave, as coimas mínimas previstas são 1000€ para PME e 2500€ para grandes empresas. No caso de uma contra-ordenação muito grave, as coimas mínimas previstas são 2000€ para PME e 5000€ para grandes empresas. O valor da coima será estipulado pela CNPD.
Conclusões e alertas
O RGPD é sem dúvida um grande desafio para as empresas. A nova regulamentação define um conjunto de regras ao nível do tratamento e armazenamento de dados pessoais e irá trazer certamente vários custos para as empresas.
A par de todas as alterações que estão a acontecer, há também quem se esteja a aproveitar apresentando “soluções” “caríssimas”, que obrigam muita das vezes a contratos extensos… por isso estejam atentos.
Na Internet há muita informação sobre o tema, mas consultem a que é disponibilizada pelos organismos competentes, como por exemplo o site da CNPD onde poderão encontrar a legislação e informação de caráter geral. Em particular, consulte a publicação da CNPD, “10 medidas para preparar a aplicação do Regulamento Europeu de Proteção de Dados”.
O RGPD não foi feito para dificultar a vidas às empresas mas sim proteger os dados pessoais dos cidadãos…a segurança dos dados deverá ser, a partir de agora, uma prioridade.
Mais informações:


